Вебинар Hexway ASOC. Риск важнее критичности: новый подход к управлению уязвимостями
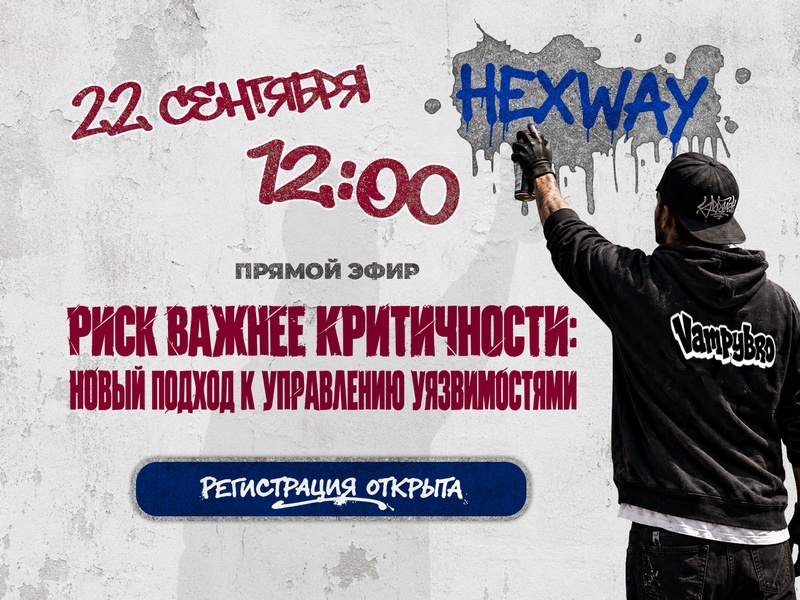
Приглашаем на вебинар 22 сентября
Автоматический скоринг на основе CWE, CVE, CVSS, EPSS и БДУ позволяет сместить фокус на реальные угрозы. Давайте обсудим подробнее.
Когда: 22 сентября в 12:00 (мск), Онлайн.
Главная идея вебинара: уязвимости нужно приоритизировать не по критичности, а по риску. Новый функционал Hexway ASOC автоматически рассчитывает этот риск на основе актуальных данных из российских и международных классификаторов.
Для регистрации на вебинар зарегистрируйтесь по ссылке.
На вебинаре разберем:
-Интеллектуальный скоринг и приоритизация по риску.
-Как интеграция с CWE, CVE, CVSS, EPSS и БДУ позволяет системе сопоставлять уязвимости с реальными векторами атак и их актуальностью на текущий момент ML-компонент VampyBro.
-Как использовать данные внутри контура для автоматического отсева ложноположительных срабатываний, характерных именно для вашей среды LLM-помощник.
-Как экономить время AppSec-команд с помощью ИИ-инструментов – автоматической генерации описаний уязвимостей, рекомендаций по исправлению и контекстных пояснений прямо в интерфейсе платформы Корреляция вместо агрегации.
-Почему важно связывать находки с контекстом: достижимостью, внешним доступом, владельцем сервиса и критичностью приложения Управление security debt.
-Как превратить технический долг из отложенных задач в управляемый процесс
Практическая ценность для бизнеса:
-Снижение нагрузки на ИТ и ИБ команды – сокращение ручного триажа позволяет перенаправить ресурсы на решение стратегических задач
-Прозрачность для бизнеса – управление уязвимостями становится измеримым и предсказуемым
-Обоснованные инвестиции – в первую очередь исправлять угрозы, имеющие риск для бизнеса
-Зрелый DevSecOps – умение объяснить разработке, что чинить сейчас, что проверить вручную, что отправить в технический долг, а что вообще закрыть
Кому будет полезен вебинар:
AppSec-инженерам и специалистам по безопасности приложений -DevSecOps-инженерам и платформенным командам
Руководителям AppSec, ИТ и ИБ-направлений Архитекторам безопасности приложений и техническим лидам
Компаниям с активным CI/CD и большим количеством приложений
Компаниям с любым уровнем зрелости DevSecOps
Компаниям, использующим заказную разработку
Спикеры
Дмитрий Частухин -Технический директор Hexway -Раскроет максимум практической пользы от инструментов работы с уязвимостями для AppSec-команд
Владимир Козицын -Директор по развитию бизнеса Hexway -Расскажет, как эффективное управление безопасной разработкой повышает показатели бизнеса
Будем рады видеть вас в числе участников вебинара!
С этим мероприятием что-то не так?
- Неправильная дата или время
- Неправильный адрес
- Неправильно указан тип мероприятия
- Плохое описание
- Мероприятие отменено или отложено
- Неприемлемый/неприличный контент
- Нарушение авторских прав
- Это спам
- Не получается купить билет
- Какая-то другая проблема
- Это мое мероприятие, хочу его изменить
похожие мероприятия
Психологическое консультирование — профпереподготовка на психолога-консультанта онлайн с дипломом
Психолог с огранкой: цикл вебинаров по становлению КПТ-специалиста
Вебинар "Конфликт как инструмент управления командой. Почему сильный руководитель не избегает разногласий, …
Вебинар "Система долгосрочной нематериальной мотивации"
Вебинар "Как сократить сроки выполнения работ с помощью карты потока создания ценности"
Ссоры, секс и рок-н-ролл: 4 бесплатных практикума о том, как сохранить близость